 向日葵远程
60 秒确认机制是怎么回事
官方文档把流程写得很明确:控制端填入对方识别码点连接后,会「向被控端发送 60 秒的远程请求」,需要对方在 60 秒内确认,连接才建立。这个机制是识别码通道的安全核心——它保证任何知道你识别码的人,都不能趁你不在时偷偷连进你的电脑,每一次连接都必须有你在场点头。
所以「对方不点确认能不能连上」的默认答案是不能。60 秒一过请求作废,重新发起也是一样要等确认。很多人第一次协助别人时卡在「已发送请求」的界面干等,就是对方没注意到屏幕上的确认弹窗——打电话提醒他点一下就行。
验证码:唯一的「免确认通行证」
官方原话:「若您拥有被控端验证码,输入验证码即可远程连接,无需等待被控端确认远程请求。」验证码的本质是被控方预签的同意书——我把这串数字给你,就等于同意你随时进来。适用场景是合理的:你自己的另一台设备、长期维护的家人电脑、运维管的服务器,每次都点确认太反人类。
但风险也写在这句话里:持有验证码的人可以在任何时间、不惊动被控端的情况下建立连接。所以验证码的保管级别要提到最高——只在长期信任关系里给,给完记得对方是谁,关系结束就让被控端改码。
三种连接状态的安全等级
| 控制端持有 | 能否连接 | 被控端感知 |
|---|---|---|
| 仅识别码 | 能发起,需 60 秒内确认 | 有弹窗,可拒绝 |
| 识别码 + 验证码 | 直接连接 | 无确认环节 |
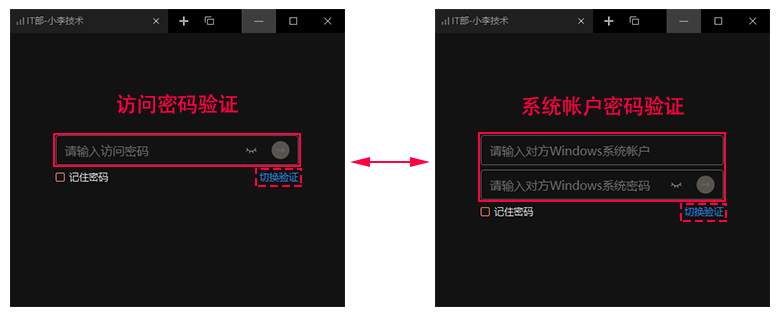
| 账号体系 + 访问密码 | 直接连接(无人值守) | 无确认环节 |
可以看出:免确认的通道有两条(验证码、账号+访问密码),它们都把「何时能被连」的决定权从「每次现场点头」变成了「凭据在谁手里」。管理凭据就是管理安全。
实操建议
反过来用:如果你是被控方,担心别人拿着旧验证码连进来,改一次验证码就能一刀切断所有历史授权。定期检查设备列表和连接记录,不认识的条目删掉,这套动作每月做一次,风险基本归零。
确认机制的设计逻辑
识别码连接的默认流程里有一道「等待对方确认」的闸门:你发出请求,被控端弹出提示,60 秒内对方点接受才连得上——这道闸保证「机器前的人知情」。验证码的作用是跳过这道闸:你报出验证码,系统认为被控方已经授权,直接放行。所以验证码绝不是可有可无的数字,它就是「免确认通行证」,给它的意义等同于当面点头。
由此推出两条使用纪律:对方在机器前但不懂操作,让他盯着屏幕点「接受」就行,不必给验证码;对方不在机器前(无人值守),正确做法是提前配好无人值守(访问密码),而不是让他把验证码长期留给你——验证码是临时凭据,拿它当长期钥匙用,等于把一次性通行证裱起来常年挂门上。
验证码自己的保管纪律也要立起来:它只在「有人要连你」的那个当下才有意义,平时没有理由把它发给任何人、留在任何聊天记录里。给过一次,事情办完就改一次——改动成本是十秒钟,不改的隐患是你不知道那串数字被转发给了谁、存在哪。临时凭据就该活得临时,这是它全部的设计意义。
‹ 返回常见问题