 向日葵远程
识别码通道:不登录也能连
不登录任何账号,只要被控端装了向日葵并报出识别码,控制端就能在【远程协助】→【远程协助他人】里发起连接。流程上有一个安全闸门:默认要向被控端发送 60 秒的远程请求,对方确认后才连得上;有验证码则可跳过确认。这条通道的设计初衷就是临时协助——你不欠对方一个账号,对方也不用把设备挂到你名下。
它的便利在于零绑定,代价也明显:每次都要对方报码(或持有验证码);没有设备列表管理;识别码的记录留在客户端里,换台电脑就没了。
账号通道:登录一次,设备自来
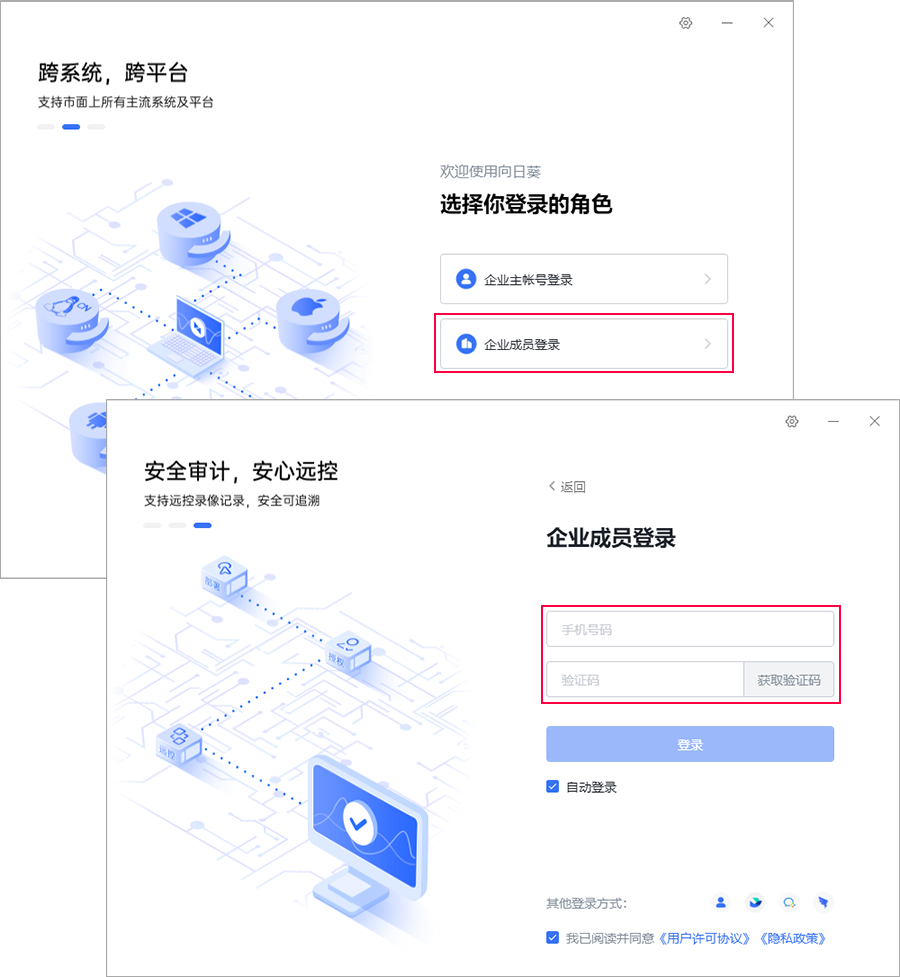
官方的快速远控文档(2025 年 3 月更新)描述的路径是:被控端装个人版 → 登录账号 → 设置访问密码;控制端用相同账号登录,被控设备自动出现在设备列表里,点一下就连。首次连接要校验一次访问密码(或系统账户密码),之后就是无人值守体验——对方电脑前不需要有人。
这条通道适合你自己的设备矩阵:家里电脑、公司电脑、服务器、给父母准备的机器。登录一次,长期可管。
对照表:按场景选
| 场景 | 推荐方式 | 原因 |
|---|---|---|
| 帮同事临时修一次电脑 | 识别码 | 零绑定,完事两清 |
| 长期帮父母维护电脑 | 账号+无人值守 | 不用老人操作,随叫随连 |
| 自己的多台设备互控 | 账号 | 设备列表统一管理 |
| 陌生人付费求助 | 识别码 | 边界清晰,不留尾巴 |
| 公司工位 ↔ 家里电脑 | 账号+访问密码 | 高频连接,免确认 |
安全边界的差异要读懂
识别码通道的安全阀是「60 秒确认」——只要对方不点头,外人连不进来;但验证码一给,这个阀就失效了。账号通道的安全阀是访问密码和登录设备管理——密码泄露等于设备裸奔,所以访问密码要独立、要够强,登录设备管理要定期看。
一句话:临时关系用识别码,长期关系用账号;涉及钱、涉及陌生人,只用识别码且完事改码。
按关系长度选连接方式
一个简单的决策思路:问自己「这台设备我以后还要连吗」。就这一次——识别码连接,不登录、不留痕,帮完一拍两散;以后经常连(自己的多台设备、父母的电脑、公司工位)——登账号走设备列表,一次配置长期受益;夹在中间的(每个月帮朋友看一两次)——识别码收进设备列表,限额 5 台(小宇宙 50 台)内收编。三种关系三种工具,别用临时工具硬撑长期关系,也别为一次性帮忙留下长期入口。
隐私层面两者也有差别:账号连接的设备长期挂在列表里,谁登了账号都能看见;识别码临时连接不留设备条目,但连接记录会留在双方客户端里一段时间。介意留痕的临时场景,用完顺手清一下历史记录,两边都干净。
现实中的用法往往是混合的:自己的设备全在账号体系里,偶尔外面帮人救急用识别码,两条线并行不悖。唯一要警惕的是「临时关系长期化」——帮过一次的人隔三差五找你,识别码给了一次又一次,这时候就该把话说开:要么收进设备列表正规管理,要么教会对方基本的自查,别让自己变成随叫随到的免费售后。
‹ 返回常见问题